١٥ ت٢ ٢٠٢٦ 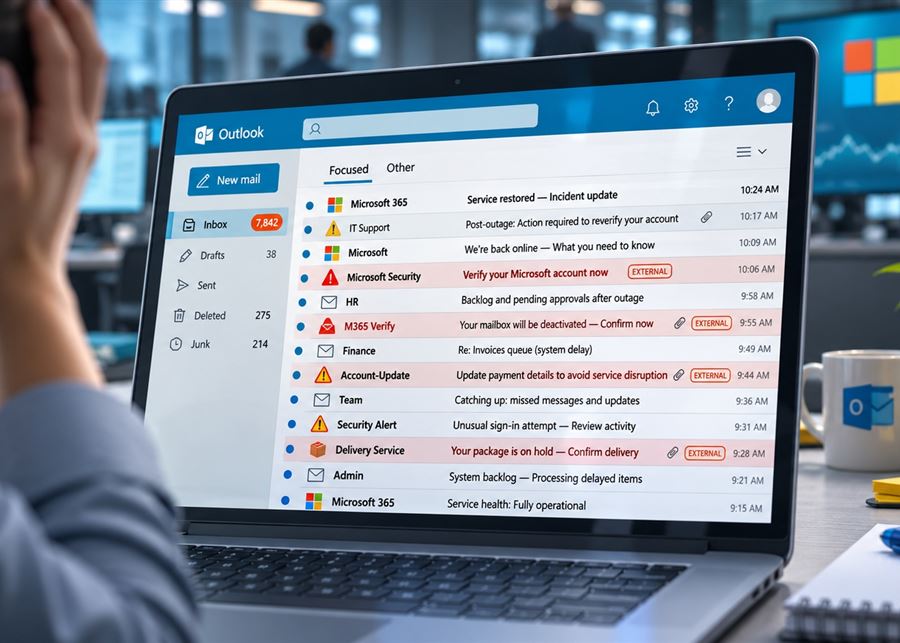
لم تنتهِ تداعيات عطل "مايكروسوفت" العالمي بعودة خدماتها بعد أكثر من 24 ساعة، وفقاً لـ"رويترز". فقد رصدت الشركة حملة تصيّد إلكتروني تستغل الانقطاع لإرسال إشعارات مزيفة، في نشاط يتوافق مع محاولات سرقة بيانات تسجيل الدخول، ما يثير مخاوف أمنية تتجاوز الأزمة التقنية نفسها. رسائل مزيفة تستغل عطل "مايكروسوفت" وكشف فريق استخبارات التهديدات في "مايكروسوفت" (Microsoft Threat Intelligence)، في تحذير نشره بتاريخ 14 من الجاري، عن رصد حملة تصيّد إلكتروني نشطة تستغل انقطاع خدمات Microsoft 365 في 12 منه. وأوضح الفريق أن الرسائل الاحتيالية تنتحل صفة الإشعارات الرسمية المتعلقة بحالة خدمات Microsoft 365، وتستخدم الرقم الحقيقي للحادث التقني EX1550543 المرتبط بخدمة Exchange Online، لإضفاء الصدقية على الرسائل المزيفة. وأشار إلى أن بعض رسائل التصيّد التي رصدتها الشركة في 13 تشرين الثاني ادّعت أن رسائل البريد الإلكتروني المحتجزة أثناء العطل ستُحذف خلال 24 ساعة، ما لم يضغط المستخدم على رابط لاستعادتها. وتكمن خطورة هذه الطريقة في الجمع بين حادثة تقنية حقيقية ورسالة مزيفة توحي بضرورة التدخل العاجل، ما قد يدفع المستخدم إلى التفاعل معها قبل التحقق من مصدرها. إشعارات مزيفة ومحاولات سرقة بيانات الدخول وأوضح فريق استخبارات التهديدات في "مايكروسوفت" أن عناوين الرسائل الاحتيالية اتبعت نمطاً يبدأ بكلمة "Outage"، تليها شرطة ورمز مكوّن من ستة أحرف، فيما استخدمت أسماء المرسلين الظاهرة عبارات مثل "Outage Notification" و"Service Health"، مسبوقة بتسميات خاصة بالمؤسسات المستهدفة. وحدد الفريق ثلاثة نطاقات مُرسِلة استُخدمت في الحملة، هي moments-notice.com وplanetmaison.com وnewbooker.com. وتضمنت الرسائل روابط مخصصة لكل مستلم، تستخدم خدمة SendGrid لتتبّع النقرات، وتعيد توجيه المستخدمين إلى النطاق reallifeaccounting.com، بما في ذلك المسار المرصود /themelist0.html. ورصدت "مايكروسوفت" رسائل مماثلة استهدفت مؤسسات في قطاعات أميركية متعددة، موضحة أن النشاط يتوافق مع محاولات التصيّد الهادفة إلى سرقة بيانات تسجيل الدخول. غير أن الشركة لم تؤكد حصول المهاجمين على بيانات تسجيل الدخول أو نجاحهم في إيصال برمجيات خبيثة. ويُظهر هذا الأسلوب كيف يمكن للمحتالين استغلال الثقة بالإشعارات التقنية المرتبطة بالأعطال لخداع المستخدمين، من دون أن يتطلب هذا الأسلوب بحد ذاته اختراق أنظمة الشركة. البريد المتراكم يفتح الباب أمام التصيّد الإلكتروني لا تقتصر المخاطر على الرسائل الاحتيالية، بل تمتد إلى طريقة تعامل المستخدمين مع البريد المتراكم عقب استعادة الخدمات. ونقلت هيئة الإذاعة الأسترالية ABC عن خبير في الأمن السيبراني تحذيره من أن محاولة تعويض التأخير قد تدفع الموظفين إلى فتح الرسائل والضغط على الروابط دون التحقق منها، خصوصاً أن مرشحات البريد المزعج قد لا ترصد جميع الرسائل المشبوهة. وتزداد مخاطر التصيّد عندما يستغل المحتالون هذا الاستعجال لإرسال إشعارات مزيفة تشبه الرسائل الرسمية المرتبطة بالعطل. إجراءات لحماية الحسابات بعد عودة الخدمات وأوصى فريق استخبارات التهديدات في "مايكروسوفت" بالتحقق من إشعارات الأعطال مباشرة عبر مركز إدارة Microsoft 365، بدلاً من الاعتماد على الروابط الواردة في الرسائل غير المتوقعة. ودعا فرق الأمن إلى استخدام أداتي Microsoft Defender for Office 365 Threat Explorer وMicrosoft Defender XDR Advanced Hunting، للبحث عن الرسائل المشبوهة وفحص الروابط المضمّنة فيها والتحقيق في نقرات المستخدمين. كما أوصى بالتحقق من إعدادات Safe Links من ضمن Microsoft Defender for Office 365، التي توفر حماية من الروابط الضارة عند النقر عليها، عند ضبطها بصورة صحيحة. المصدر: وكالة أخبار البوم |


